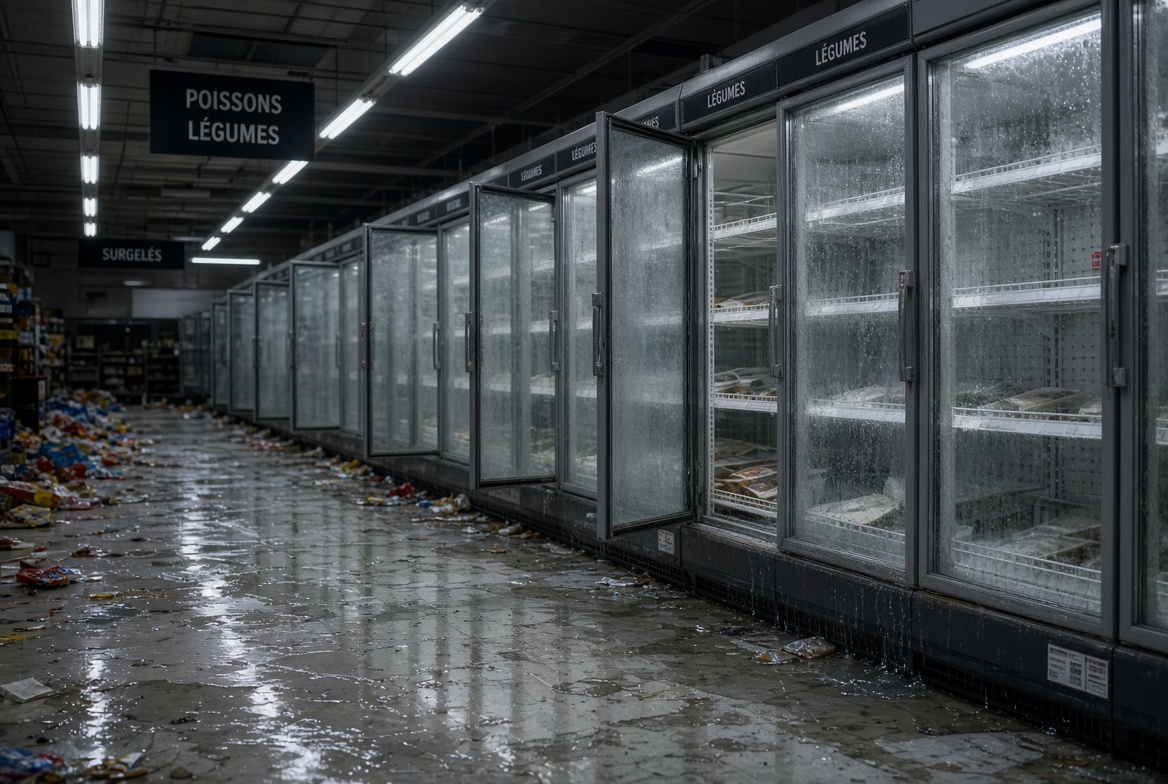
Dans la nuit du 11 au 12 octobre 2026, une cyberattaque d’une ampleur inédite a frappé les systèmes de réfrigération de centaines de supermarchés en France. Des pirates ont pris le contrôle à distance des contrôleurs de température, forçant des cycles de dégivrage continus et faisant grimper les températures jusqu’à 50 °C, voire davantage dans certains cas. Résultat : des tonnes de produits frais et surgelés détruits, des rayons vidés, des départs de feu et des pertes estimées à plusieurs dizaines de millions d’euros.
L’ampleur de l’attaque
Selon les autorités et les enseignes, environ 700 sites de la grande distribution ont été touchés sur les quelque 10 000 à 15 000 points de vente du pays. Les chaînes concernées incluent notamment :
- Intermarché et Netto (au moins 300 magasins selon plusieurs sources),
- Coopérative U (autour de 80 à plus de 100 magasins),
- Carrefour (environ 80 supermarchés),
- Monoprix (environ 5 % de son parc, soit une trentaine de magasins),
- E.Leclerc (plusieurs magasins).
Les employés ont découvert au matin des congélateurs transformés en fours, avec des températures affichées parfois à 26,5 °C dans des rayons de glaces, et des témoignages faisant état de pointes à 50 °C pendant plusieurs heures (jusqu’à six heures chez les Mousquetaires) ou même plus haut dans certains cas. Une vingtaine de départs de feu ont été signalés. Les produits dont la chaîne du froid ne pouvait plus être garantie ont été jetés pour des raisons sanitaires.
Comment l’attaque a-t-elle fonctionné ?
Les assaillants ont ciblé les contrôleurs de réfrigération connectés, principalement ceux du fabricant danois Danfoss (séries AK-SM et AK-SC), puis également des systèmes Copeland et Dixell (XWEB). Beaucoup de ces équipements étaient des modèles en fin de vie ne recevant plus de mises à jour de sécurité (par exemple l’AK-SM 800, support arrêté depuis mai 2021, ou l’AK-SC 355, abandonné en 2016). Certains fonctionnaient avec des firmwares obsolètes.
Via les interfaces web de ces contrôleurs, souvent accessibles à distance, les pirates ont déclenché des cycles de dégivrage forcés et illimités (une fonction normalement utilisée brièvement pour éliminer le givre) tout en désactivant les alertes de sécurité. Le CERT-FR (de l’ANSSI) a publié l’alerte CERTFR-2026-ALE-012 dès le 12 octobre, recommandant de déconnecter ces systèmes d’Internet et de n’autoriser l’accès distant que via des réseaux sécurisés (VPN).
Les conséquences
Au-delà du gaspillage alimentaire massif, l’attaque a mis en lumière la vulnérabilité de la chaîne du froid, un maillon critique de l’approvisionnement alimentaire. Des pertes locales ont été chiffrées (par exemple 270 000 € pour deux magasins en Alsace), et le président des Mousquetaires a évoqué des dizaines de millions d’euros à l’échelle nationale. Des rayons entiers ont été fermés temporairement.
L’enquête et l’attribution à l’Iran
Le parquet de Paris (section cybercriminalité) a ouvert une enquête dès le départ, confiée notamment à l’Office anti-cybercriminalité (OFAC) et à la DGSI, en lien avec l’ANSSI. Le 9 novembre 2026, un rebondissement majeur est intervenu : la France a officiellement attribué l’attaque à l’Iran.
Le ministre des Affaires étrangères, Jean-Noël Barrot, a déclaré : « Je suis en mesure de confirmer que la responsabilité de cette attaque revient au corps des Gardiens de la révolution de la République islamique d’Iran. C’est une attaque d’une ampleur inédite et d’une agressivité inédite. » Il a qualifié l’événement de première cyberattaque de sabotage à grande échelle sur le territoire national et de « majeure atteinte aux intérêts de la nation ». L’ambassadeur d’Iran a été convoqué, et des sanctions européennes ont été annoncées contre les responsables.
Le parquet de Paris a ouvert une information judiciaire visant le chef du groupe iranien Shahid Kaveh (unité cyberoffensive affiliée au Centre électronique et cyber du Corps des Gardiens de la Révolution – CGRI-CEC), ses deux adjoints et toute autre personne identifiée. Des mandats d’arrêt internationaux ont été requis. Les charges retenues incluent des atteintes frauduleuses à un système de traitement automatisé de données en bande organisée et des dégradations dangereuses pour les personnes, aggravées par le fait d’avoir servi une puissance étrangère.
Les enquêteurs ont mis en évidence un mode opératoire caractéristique, notamment l’utilisation du farsi et des adresses IP renvoyant vers des terminaux en Iran.
Au-delà de la France
Des attaques similaires ont ensuite été signalées dans d’autres pays européens (Belgique, Luxembourg, Estonie, Pays-Bas, Irlande, Suède, etc.). En France, des systèmes de réfrigération liés à l’Établissement français du sang (EFS) ont également été visés début novembre, avec des consignes de température fortement relevées. Aucune attribution formelle n’a encore été confirmée pour ces incidents ultérieurs, même si le modus operandi présente des similitudes.
Cette affaire illustre les risques croissants pesant sur les systèmes industriels et OT (operational technology) exposés sur Internet, en particulier dans les secteurs critiques comme l’alimentation. Elle souligne aussi la nécessité de mettre à jour ou isoler les équipements obsolètes, et la dimension géopolitique que peuvent prendre de telles opérations de sabotage.